Domain 7-zonen-kaltschaummatratze.de kaufen?
Wir ziehen mit dem Projekt
7-zonen-kaltschaummatratze.de um.
Sind Sie am Kauf der Domain
7-zonen-kaltschaummatratze.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 7-zonen-kaltschaummatratze.de kaufen?
Welche Matratze ist besser: eine 7-Zonen-Kaltschaummatratze oder eine Tonnentaschenfederkernmatratze?
Die Wahl zwischen einer 7-Zonen-Kaltschaummatratze und einer Tonnentaschenfederkernmatratze hängt von individuellen Vorlieben und Bedürfnissen ab. Eine 7-Zonen-Kaltschaummatratze bietet eine gute Körperanpassung und Druckentlastung, während eine Tonnentaschenfederkernmatratze eine gute Luftzirkulation und Stabilität bietet. Es ist ratsam, verschiedene Matratzenmodelle auszuprobieren und persönliche Präferenzen zu berücksichtigen, um die richtige Wahl zu treffen. **
Wie gut ist eine 7 Zonen Kaltschaummatratze?
Eine 7 Zonen Kaltschaummatratze gilt als sehr gut, da sie eine optimale Körperanpassung und Druckentlastung bietet. Durch die verschiedenen Zonen werden unterschiedliche Körperpartien gezielt unterstützt und entlastet. Zudem sorgt der Kaltschaum für eine gute Luftzirkulation und somit für ein angenehmes Schlafklima. Die Matratze ist auch für Allergiker geeignet, da sie oft hypoallergen und milbenresistent ist. Insgesamt kann man sagen, dass eine 7 Zonen Kaltschaummatratze eine hochwertige und komfortable Schlafunterlage ist. **
Ähnliche Suchbegriffe für Syndication-Feeds
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tibetische EntspannungTibetische Entspannung , Kum Nye Massage und Bewegung , Batterien > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 201712, Produktform: Leinen, Beilage: Audio-CD, Auflage: 17002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Abbildungen: mehr als 200 Fotos, Keyword: Atem; Entspannung; Yoga, Fachschema: Entspannung (körperlich, geistig)~Massage~Yoga~Lifestyle, Fachkategorie: Massage~Körper und Geist: Meditation und Visualisierung~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, Fachkategorie: Yoga, Thema: Orientieren, Sekunden: 71, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publishing, Länge: 289, Breite: 238, Höhe: 17, Gewicht: 936, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783928758253, Herkunftsland: BULGARIEN (BG), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist die Ausrichtung einer 7-Zonen-Kaltschaummatratze entscheidend?
Ja, die Ausrichtung einer 7-Zonen-Kaltschaummatratze ist entscheidend für den Liegekomfort und die Unterstützung des Körpers. Die verschiedenen Zonen sind so konzipiert, dass sie unterschiedliche Körperbereiche optimal stützen und entlasten. Daher sollte die Matratze entsprechend gedreht und gewendet werden, um eine gleichmäßige Abnutzung und eine optimale Unterstützung zu gewährleisten. **
-
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
-
Was sind Ihre Erfahrungen mit einer 7-Zonen-Kaltschaummatratze?
Als KI habe ich keine persönlichen Erfahrungen, aber generell sind 7-Zonen-Kaltschaummatratzen beliebt, da sie eine gute Körperunterstützung bieten und den Druck gleichmäßig verteilen können. Die verschiedenen Zonen ermöglichen eine ergonomische Anpassung an unterschiedliche Körperbereiche und können so zu einem angenehmen Schlafkomfort beitragen. Es ist jedoch wichtig, die individuellen Vorlieben und Bedürfnisse zu berücksichtigen, da nicht jede Matratze für jeden Menschen gleich gut geeignet ist. **
-
Was sind die 7 Zonen einer Matratze?
Was sind die 7 Zonen einer Matratze? Die 7 Zonen einer Matratze beziehen sich auf die unterschiedlichen Bereiche der Matratze, die speziell auf verschiedene Körperregionen abgestimmt sind. Jede Zone bietet eine individuelle Unterstützung für den Kopf, Nacken, Schultern, Rücken, Hüften, Beine und Füße. Durch diese gezielte Zonierung wird eine ergonomische Liegeposition gefördert und der Körper optimal gestützt. Dies trägt dazu bei, Druckpunkte zu reduzieren und die Wirbelsäule in einer natürlichen Position zu halten, was zu einem erholsameren Schlaf führen kann. **


Ist die 7-Zonen-Matratze von Penny gut?
Es ist schwierig, die Qualität einer bestimmten Matratze zu beurteilen, da dies von individuellen Vorlieben und Bedürfnissen abhängt. Es könnte hilfreich sein, Bewertungen und Erfahrungen anderer Kunden zu lesen, um eine bessere Vorstellung von der Qualität der 7-Zonen-Matratze von Penny zu bekommen. Es ist auch ratsam, die Matratze vor dem Kauf auszuprobieren, um sicherzustellen, dass sie den persönlichen Anforderungen entspricht. **
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
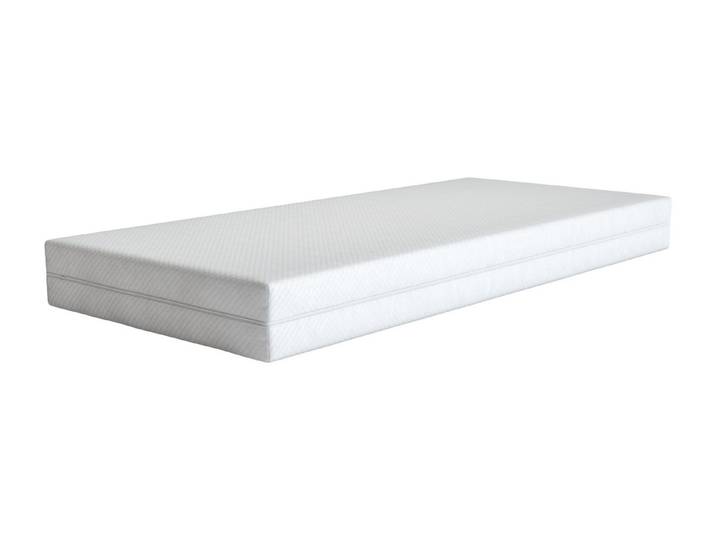
Kaltschaummatratze Matratze Senso (Kaltschaum, 7-Zonen-Körperanpassung), 19 cm hoch<p>Die <strong>Ecolignum Kaltschaummatratze Senso</strong> bietet dir ein unvergleichliches Schlaferlebnis dank ihrer innovativen <strong>7-Zonen-Körperanpassung</strong>. Mit einer Höhe von <strong>19 cm</strong> sorgt sie für optimalen Liegekomfort und unterstützt deinen Körper in jeder Schlafposition. Die Matratze ist in verschiedenen Breiten erhältlich, darunter <strong>80 cm</strong> und <strong>90 cm</strong>, und passt sich somit ideal an deine individuellen Bedürfnisse an.</p><p>Der Matratzenkern besteht aus hochwertigem <strong>Kaltschaum</strong>, der für seine atmungsaktiven Eigenschaften bekannt ist. Dies fördert eine angenehme Schlafumgebung, indem Feuchtigkeit abgeleitet wird und die Matratze gleichzeitig gut belüftet bleibt. Der Bezug der Matratze ist aus strapazierfähigem <strong>Polyester</strong> gefertigt, was nicht nur für eine lange Lebensdauer sorgt, sondern auch die Pflege erleichtert. Um Bakterien, Milben und Keime effektiv abzutöten, kann der Bezug bei Temperaturen von bis zu <strong>60 °C</strong> gewaschen werden, während er auch Kochwäsche bei <strong>95 °C</strong> verträgt, falls dies notwendig ist.</p><p>Die <strong>Ecolignum Kaltschaummatratze Senso</strong> wird gerollt und vakuumiert geliefert, was den Transport erleichtert. Mit ihrem neutralen Design fügt sie sich harmonisch in jedes Schlafzimmer ein und bietet dir die Grundlage für erholsame Nächte und einen erfrischten Start in den Tag.</p>199,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tibetische EntspannungTibetische Entspannung , Kum Nye Massage und Bewegung , Batterien > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 201712, Produktform: Leinen, Beilage: Audio-CD, Auflage: 17002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Abbildungen: mehr als 200 Fotos, Keyword: Atem; Entspannung; Yoga, Fachschema: Entspannung (körperlich, geistig)~Massage~Yoga~Lifestyle, Fachkategorie: Massage~Körper und Geist: Meditation und Visualisierung~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, Fachkategorie: Yoga, Thema: Orientieren, Sekunden: 71, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publishing, Länge: 289, Breite: 238, Höhe: 17, Gewicht: 936, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783928758253, Herkunftsland: BULGARIEN (BG), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Matratze ist besser: eine 7-Zonen-Kaltschaummatratze oder eine Tonnentaschenfederkernmatratze?
Die Wahl zwischen einer 7-Zonen-Kaltschaummatratze und einer Tonnentaschenfederkernmatratze hängt von individuellen Vorlieben und Bedürfnissen ab. Eine 7-Zonen-Kaltschaummatratze bietet eine gute Körperanpassung und Druckentlastung, während eine Tonnentaschenfederkernmatratze eine gute Luftzirkulation und Stabilität bietet. Es ist ratsam, verschiedene Matratzenmodelle auszuprobieren und persönliche Präferenzen zu berücksichtigen, um die richtige Wahl zu treffen. **
-
Wie gut ist eine 7 Zonen Kaltschaummatratze?
Eine 7 Zonen Kaltschaummatratze gilt als sehr gut, da sie eine optimale Körperanpassung und Druckentlastung bietet. Durch die verschiedenen Zonen werden unterschiedliche Körperpartien gezielt unterstützt und entlastet. Zudem sorgt der Kaltschaum für eine gute Luftzirkulation und somit für ein angenehmes Schlafklima. Die Matratze ist auch für Allergiker geeignet, da sie oft hypoallergen und milbenresistent ist. Insgesamt kann man sagen, dass eine 7 Zonen Kaltschaummatratze eine hochwertige und komfortable Schlafunterlage ist. **
-
Ist die Ausrichtung einer 7-Zonen-Kaltschaummatratze entscheidend?
Ja, die Ausrichtung einer 7-Zonen-Kaltschaummatratze ist entscheidend für den Liegekomfort und die Unterstützung des Körpers. Die verschiedenen Zonen sind so konzipiert, dass sie unterschiedliche Körperbereiche optimal stützen und entlasten. Daher sollte die Matratze entsprechend gedreht und gewendet werden, um eine gleichmäßige Abnutzung und eine optimale Unterstützung zu gewährleisten. **
-
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
Ähnliche Suchbegriffe für Syndication-Feeds
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Ihre Erfahrungen mit einer 7-Zonen-Kaltschaummatratze?
Als KI habe ich keine persönlichen Erfahrungen, aber generell sind 7-Zonen-Kaltschaummatratzen beliebt, da sie eine gute Körperunterstützung bieten und den Druck gleichmäßig verteilen können. Die verschiedenen Zonen ermöglichen eine ergonomische Anpassung an unterschiedliche Körperbereiche und können so zu einem angenehmen Schlafkomfort beitragen. Es ist jedoch wichtig, die individuellen Vorlieben und Bedürfnisse zu berücksichtigen, da nicht jede Matratze für jeden Menschen gleich gut geeignet ist. **
-
Was sind die 7 Zonen einer Matratze?
Was sind die 7 Zonen einer Matratze? Die 7 Zonen einer Matratze beziehen sich auf die unterschiedlichen Bereiche der Matratze, die speziell auf verschiedene Körperregionen abgestimmt sind. Jede Zone bietet eine individuelle Unterstützung für den Kopf, Nacken, Schultern, Rücken, Hüften, Beine und Füße. Durch diese gezielte Zonierung wird eine ergonomische Liegeposition gefördert und der Körper optimal gestützt. Dies trägt dazu bei, Druckpunkte zu reduzieren und die Wirbelsäule in einer natürlichen Position zu halten, was zu einem erholsameren Schlaf führen kann. **
-
Ist die 7-Zonen-Matratze von Penny gut?
Es ist schwierig, die Qualität einer bestimmten Matratze zu beurteilen, da dies von individuellen Vorlieben und Bedürfnissen abhängt. Es könnte hilfreich sein, Bewertungen und Erfahrungen anderer Kunden zu lesen, um eine bessere Vorstellung von der Qualität der 7-Zonen-Matratze von Penny zu bekommen. Es ist auch ratsam, die Matratze vor dem Kauf auszuprobieren, um sicherzustellen, dass sie den persönlichen Anforderungen entspricht. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.